BreachWeave
BreachWeave 面向智能渗透测试场景的多 Agent 协作架构。
分支导航
main:面向 CTF 场景的基础版本。pentest:面向已获合法授权的渗透测试项目的增强版本。
pentest 分支新增了本地项目与资产管理、自动 Planner 调度、项目级 Memory/Idea 协作、按资产提交测试报告,以及 Attack Flow 实时回放与统计等能力。
第一次启动
bun run install && bun run web
竞赛成绩
| 起始日期 | 结束日期 | 竞赛 | 赛段 | 获奖情况 | 排名 |
|---|---|---|---|---|---|
| 2026-04-13 | 2026-04-17 | 腾讯云黑客松智能渗透测试挑战赛(第二期) | 线上初赛 | N/A | 1 / 613 |
| 2026-04-25 | 2026-04-25 | 腾讯云黑客松智能渗透测试挑战赛(第二期) | 线下决赛 | 一等奖 | 1 / 613 |
https://github.com/user-attachments/assets/b051927e-b64f-4bdf-833d-d542e328ad20
架构核心
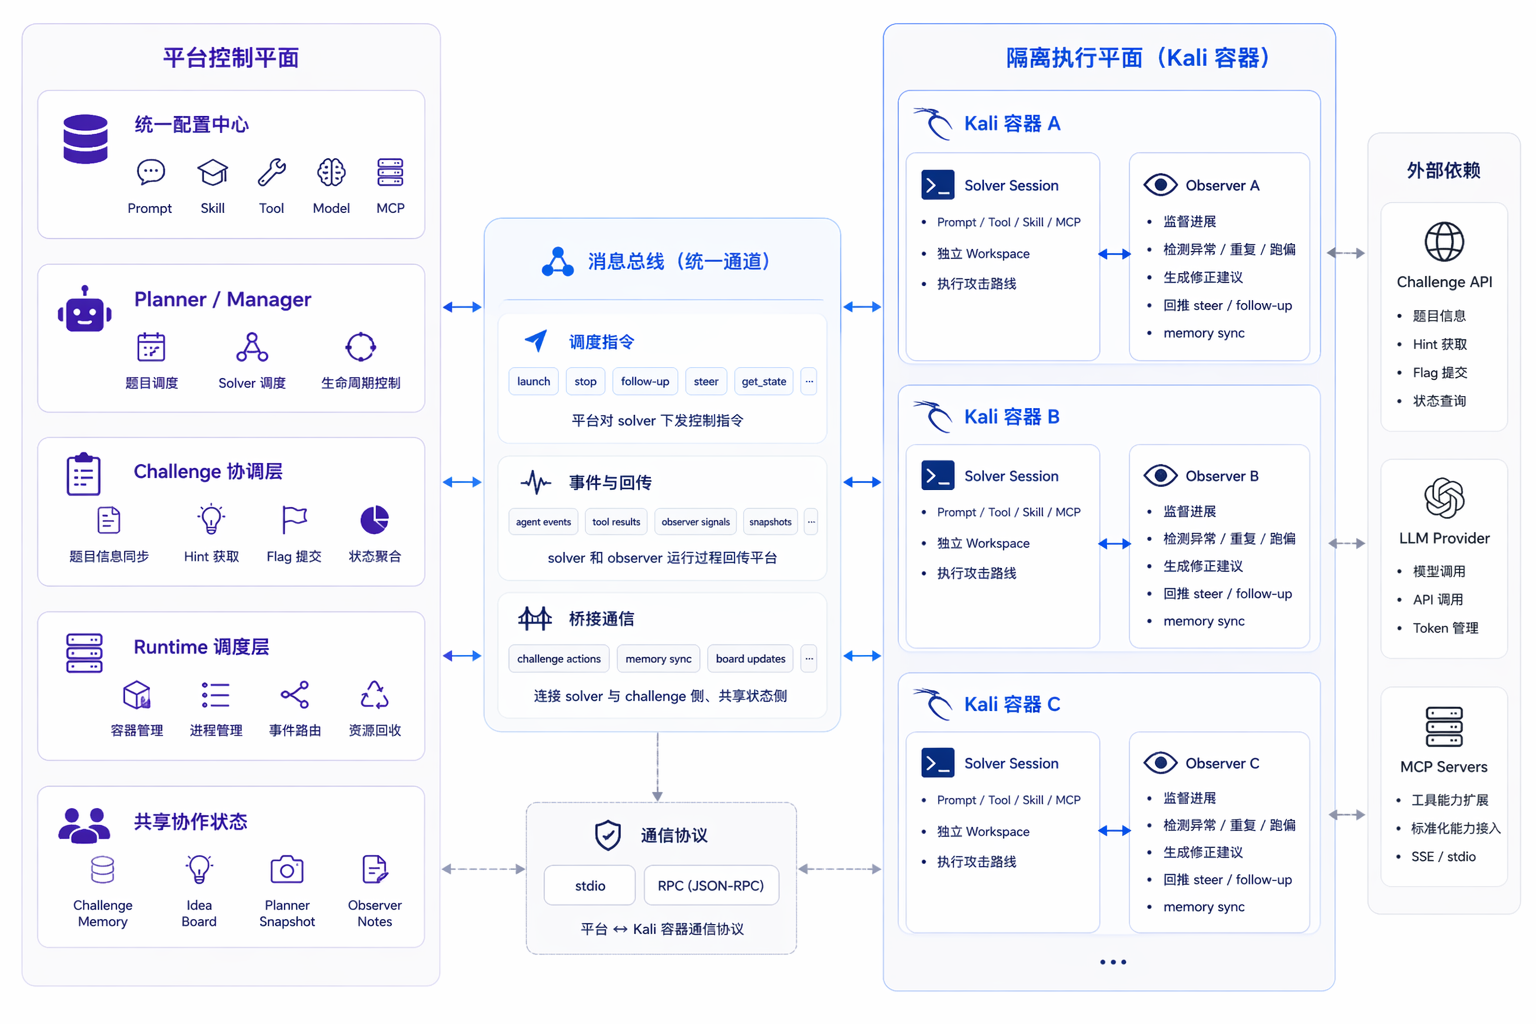
项目整体采用 Manager / Solver / Observer 的多角色架构。
Manager
Manager 负责全局编排。
它的职责不是亲自执行利用链,而是站在 challenge 视角做统一调度:
- 管理题目推进节奏
- 分配和回收 Solver
- 汇总运行状态
- 组织多 Agent 协作
可以把它理解成整套系统的控制平面。
Solver
Solver 是真正执行任务的主体。
它面向具体攻击路线推进实际动作,例如:
- 信息收集
- 漏洞验证
- 利用链推进
- 结果提交
一个题目可以同时存在多个 Solver,并行探索不同方向。
Observer
Observer 不直接代替 Solver 解题,而是作为旁路监督角色持续观察任务执行过程。
它重点解决的是复杂任务里最容易出现的几个问题:
- 执行路径逐渐偏移
- 状态不断累积后变得混杂
- 模型在阶段性停顿时过早结束任务
- 上下文越来越重,影响后续推进
Observer 的作用,是让系统具备持续监督、轻量纠偏和状态维护能力。
系统能力概览
围绕上面的架构,项目重点构建了几类能力:
1. 多 Agent 协作
系统支持多个 Solver 并发探索不同方向,由 Manager 在全局视角统一调度,避免重复试错,并让有效结果能够继续沉淀和复用。
2. 运行态监督
Observer 持续检查最近几轮执行轨迹和反馈,不替代 Solver 做决定,而是在发现明显低效或偏移时进行轻量纠偏。
3. 状态分层维护
系统把“方向”和“事实”拆开维护:
Idea关注当前值得继续推进的方向Memory保留可复用的事实、证据与约束
这样可以避免状态混在一起,导致后续决策越来越模糊。
4. 结束条件外置
任务是否结束,不完全交给模型主观判断,而是由系统结合任务状态统一约束,避免复杂任务在中途被过早结束。
5. 上下文压缩与降噪
系统不会把原始工具输出和历史会话无限堆进上下文,而是通过改写、压缩、摘要等方式,尽量让后续决策始终建立在高信号、低噪音的信息之上。
法律免责声明 & 使用合规须知
1. 工具定位
本项目(以下简称「本工具」)为网络安全学术研究、授权安全测试、企业内部风险自查用途的开源技术工具。
本工具所有功能仅面向拥有合法授权的测试场景,旨在提升网络安全防御能力、助力漏洞合规治理、推进安全技术学术研究。
2. 严格授权使用原则
所有使用者必须提前获得目标系统的书面合法授权。
严禁在无授权、越权、超范围情况下,对以下对象进行扫描、探测、渗透、数据获取、流量分析、自动化测试:
- 互联网公网任意未授权系统
- 金融、能源、政务、运营商、交通等关键信息基础设施
- 第三方企业、个人、公有云任意业务系统
- 任何法律法规禁止测试的信息系统
未授权测试即属于违法行为,使用者自行承担全部法律责任。
3. 禁止滥用条款
所有使用者承诺:
- 不得利用本工具实施非法入侵、非法控制、数据窃取、流量攻击、漏洞滥用等违法犯罪行为;
- 不得将本工具用于黑产、牟利、恶意破坏、未授权批量扫描、网络骚扰等场景;
- 不得绕过、破解本工具内置的安全限制、黑白名单风控机制用于非法用途;
- 不得用于危害国家网络安全、扰乱公共秩序、侵犯他人合法权益的活动。
4. 责任边界(核心免责)
-
项目开源作者、维护团队、贡献者:
仅提供公开的技术代码与学术实现,不参与、不知情、不协助任何第三方的非法使用行为,不对第三方滥用产生的任何后果承担刑事、行政、民事连带责任。
-
本工具技术中立,合法合规用途明确,
任何使用者的违法操作均为独立个人行为,与项目作者无关。
5. 强制合规义务
使用者使用本工具即默认表示:
- 已充分知晓《中华人民共和国网络安全法》
- 已充分知晓《中华人民共和国刑法》第285条、第286条相关规定
- 已具备合法网络安全测试资质或授权资质
- 自愿承担所有使用风险及法律后果
6. 违规处置机制
项目团队保留以下权利:
- 随时关停仓库、终止分发、更新风控限制
- 举报、记录、留存恶意滥用行为证据
- 拒绝为非法使用者提供任何技术答疑、指导、更新、协助
7. 最终声明
本工具严禁非法滥用。任何违法使用行为,由行为人独立承担全部法律责任,与项目开发、维护、贡献团队无关。